Política de grupo, GPO y RSoP explicados
Explorar temas de publicaciones
- Introducción
- ¿Qué es la directiva de grupo (GP)?
- RSoP (Conjunto de políticas resultante)
- Objetos de directiva de grupo (GPO)
- Conclusión
- Otras guías útiles
- Recursos y referencias adicionales
Introducción
Esta guía proporciona una descripción general de la directiva de grupo, RSoP (conjunto resultante de directivas) y objetos de directiva de grupo.
Siglas utilizadas en esta guía:
médico de cabecera - Política de grupo
RSoP – Conjunto de políticas resultante
GPO o Objetos de médico de cabecera – Objetos de directiva de grupo
GPMC – Consola de administración de directivas de grupo
configuración de médico de cabecera – Configuración de directiva de grupo
¿Qué es la directiva de grupo (GP)?
Group Policy es una herramienta de infraestructura de Microsoft que proporciona administración y configuración centralizadas de la configuración del usuario y la computadora. La política de grupo hace esto a través de Preferencias de política de grupo y Preferencias de política de grupo.
La belleza de médico de cabecera es que proporciona a los administradores una gestión y un control centralizados. Por ejemplo, un administrador puede aplicar una política de complejidad de contraseñas. O cambie ciertas configuraciones de las computadoras unidas al dominio.
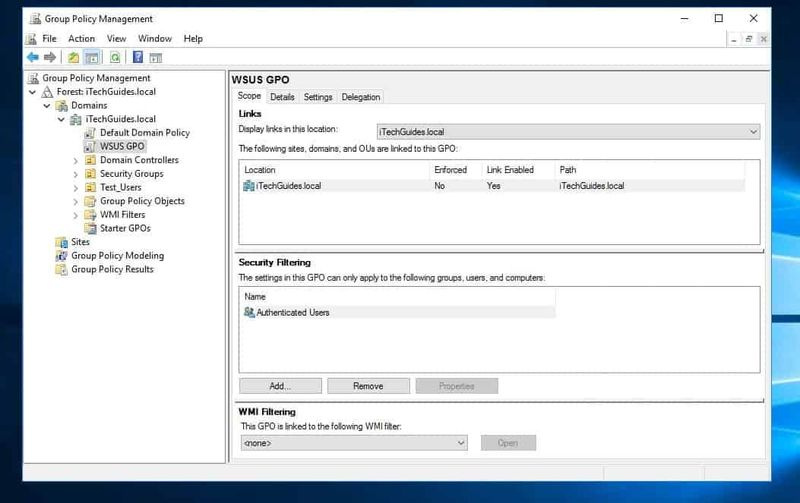
Consola de administración de directivas de grupo (GPMC)

La Consola de administración de directivas de grupo (GPMC) es la herramienta para crear GPO. Los GPO son los objetos reales donde el administrador establece las políticas que controlan la configuración del usuario y la computadora.
A continuación se muestran algunas de las cosas que puede hacer con GPMC:
discordia claro chat general
- Crear nuevos GPO y editar los existentes
- Exportar GPO existentes e importar GPO.
- También puede copiar, pegar, respaldar y restaurar GPO
- Generar informes GPO, incluidos informes RSoP
RSoP (Conjunto de políticas resultante)
RSoP es un informe de la configuración de la directiva de grupo aplicada a usuarios y equipos. Puedes usar RSoP.mmc para obtener RSoP para una computadora local. Para obtener información de RSoP para una computadora remota, use la línea de comando GPResult.
GPResult muestra información del Conjunto resultante de políticas (RSoP) para un usuario y/o computadora local o remoto. Haga clic para aprender a usar el comando GPResult Comando GPResult: sintaxis, parámetros, ejemplos .
Cómo usar RSoP.mmc para obtener GPO aplicados
- Inicie sesión en la computadora con una cuenta de administrador.
- A continuación, mantenga presionada la tecla del logotipo de Windows y R para abrir correr . Cuando correr se abre, toque RSoP.msc y haga clic en Aceptar. RSoP comienza a recopilar la información (ver la segunda imagen debajo del contenido patrocinado).

- Cuando haya terminado, mostrará un informe similar a la imagen de abajo.

Generar las políticas aplicadas a una computadora es útil para solucionar y resolver problemas de políticas de grupo. Ayuda a determinar qué políticas se aplican o no a un usuario o computadora.
Comprender los resultados de RSoP.mmc
El resultado generado por RSoP.mmc consta de dos partes, Configuración informática y Configuración de usuario .

Los resultados son similares a la configuración de un GPO típico. Sin embargo, el resultado solo muestra la configuración aplicada a la computadora o al usuario.
Como ejemplo, cuando hago clic en el Configuración del equipoConfiguración del software nodo, está vacío. Esto se debe a que no se ha aplicado ninguna configuración de directiva al equipo desde la configuración de ese nodo.
fondo de pantalla en vivo del clima real

Como dije antes, puede usar los resultados de RSoP para solucionar problemas de GPO. Suponga que ha creado políticas de contraseñas y ha aplicado el GPO a una unidad organizativa. Ha confirmado que una computadora específica está en la unidad organizativa donde se aplica el GPO. Pero cuando revisa la computadora, la política de contraseñas no se aplica.
Para ver las políticas de contraseñas aplicadas a esta computadora, expanda el resultado RSoP Configuración informática Configuración de Windows Configuración de seguridadPolítica de la cuenta . Luego haga clic Política de contraseñas . En el lado derecho de la consola puede revisar las políticas de contraseñas aplicadas a esta computadora.
 Parte superior
Existen otros factores que pueden ayudarlo a determinar por qué un GPO no se aplica a un usuario o computadora. Vea la siguiente sección para más detalles.
Objetos de directiva de grupo (GPO)
Un GPO es una colección de configuraciones de usuarios y equipos que definen los permisos, el comportamiento y la configuración de los usuarios o equipos a los que se aplica el GPO.
Un GPO se puede aplicar en el nivel de contenedor del dominio, la unidad organizativa o el sitio.

Cuando aplica un GPO a un contenedor, todos los objetos en ese contenedor heredan las políticas definidas en la configuración de GPO.
bloqueo de inicio de sesión de Steam cuánto tiempoParte superior
Los objetos que contienen políticas de GPO también se pueden controlar mediante otras configuraciones, como herencia de bloque o Sin anulación (más sobre eso a continuación).
Para aplicar un GOP a un dominio, unidad organizativa o sitio, puede crear un nuevo GPO o vincular uno existente.
forzado , herencia de bloque y prioridad de GPO
Anteriormente en esta guía dije que los GPO se pueden aplicar sitios web , dominios y unidades organizativas (OU). Cuando aplica un GPO a un contenedor, todos los objetos dentro del contenedor deben aplicar la configuración de GPO. Pero hay una advertencia.
Hay dos configuraciones de GPO que afectan si se permite o no aplicar un GPO a un objeto: forzado y herencia de bloque . Si no desea que se apliquen vínculos de GPO superiores a un contenedor secundario, puede habilitarlo herencia de bloque . Sin embargo, si desea aplicar GPO de nivel superior en contenedores secundarios, habilítelos forzado en el GPO principal.
Cuando se establece un GPO forzado , lo sobrescribe herencia de bloque . Esto significa que forzado La política tiene prioridad herencia de bloque pautas.
Parte superiorherencia de bloque establecer en un contenedor secundario para evitar que todos los GPO en contenedores superiores superiores se apliquen al contenedor secundario. Pero si activas forzado en el nivel superior GPO lo sobrescribe herencia de bloque establecido en el contenedor secundario.
Ajustar forzado , haga clic con el botón derecho en el GPO de nivel superior. Luego haga clic forzado .

Ajustar herencia de bloque , haga clic con el botón derecho en el contenedor de nivel inferior. Luego haga clic herencia de bloques .
cable coaxial a caja convertidora hdmi

Orden de procesamiento de GPO (objeto de directiva de grupo)
El procesamiento de GPO se basa en un modelo de último escritor, gana. Esto significa que un GPO aplicado más tarde tiene prioridad sobre los GPO aplicados anteriormente.
Los GPO se aplican en este orden:
- El GPO local se aplica primero
- Luego se aplican los GPO vinculados a los sitios.
- Seguido por GPO vinculados a dominios
- Finalmente, los GPO vinculados a unidades organizativas (OU) se aplican en último lugar.
Excepto forzado está habilitado en el nivel de sitio o dominio, un GPO aplicado a la unidad organizativa se aplica a un objeto. Esta información es muy útil para solucionar problemas.
Para ver la prioridad de la política de grupo de un contenedor:
- Resalte (haga clic) el contenedor. Haga clic en el lado derecho Herencia de directiva de grupo Pestaña.

Conclusión
En esta guía, he cubierto la Política de grupo, RSoP (Conjunto resultante de políticas) y Objetos de política de grupo. Espero que esto haya aumentado su conocimiento de la directiva de grupo.
También espero que hayas encontrado útil esta S-Zone.
Si tiene alguna pregunta o comentario, utilice el formulario de respuesta al final de la guía. Como alternativa, comparta su experiencia en la configuración, administración y solución de problemas de políticas de grupo y GPO.
Otras guías útiles
- GPUPDATE (comando de actualización de directiva de grupo): sintaxis, parámetros y ejemplos
- WSUS (Windows Server Update Service): instalación y configuración